Définition
Un SOC managé (Security Operations Center externalisé) est un service de surveillance de la sécurité informatique assuré par un prestataire. Ses analystes collectent les signaux de vos systèmes, repèrent les comportements suspects, qualifient les alertes et déclenchent la réponse.
Il n’existe pas de taille minimale d’entreprise : le besoin dépend surtout de la sensibilité de vos données et de votre dépendance à l’informatique.
SOC managé : définition
Un SOC est une cellule dédiée à la surveillance de la sécurité d’un système d’information : postes, serveurs, pare-feu, messagerie, accès distants. Son rôle tient en trois verbes : détecter les intrusions au plus tôt, qualifier chaque alerte (fausse alerte ou incident réel), répondre de façon adaptée.
Un SOC interne demande des analystes disponibles en permanence, un investissement hors de portée de la plupart des PME. Le SOC managé confie cette fonction à un prestataire, qui mutualise ses équipes et ses outils entre plusieurs clients.
Comment fonctionne un SOC managé : le schéma
1. Vos systèmes envoient leurs journaux
Postes et serveurs
Agents EDR
Réseau
Pare-feu, VPN
Messagerie et cloud
Connexions, accès
▼
2. Le SOC analyse
Corrélation
Un outil (SIEM) recoupe les événements
Qualification
Un analyste trie vraies et fausses alertes
▼
3. Réponse
Action
Isoler un poste, bloquer un compte
Alerte
Vous êtes prévenu et conseillé
Rapport
Suivi des incidents et recommandations
Le détail de chaque étape, et la différence entre SOC, SIEM, EDR et MDR, sont expliqués dans notre guide SOC managé : comment fonctionne la surveillance cybersécurité.
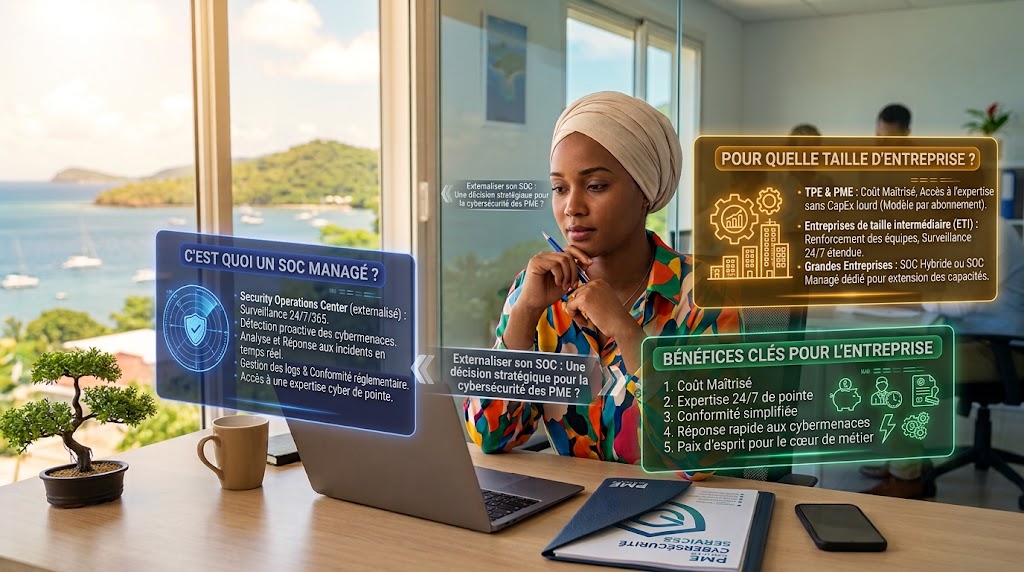
Pour quelle taille d’entreprise ?
Le nombre de salariés ne suffit pas à décider. Trois critères comptent davantage : la sensibilité des données, l’exposition (accès distants, sites multiples, services en ligne) et les obligations (NIS2, exigences de clients ou d’assureurs).
| Profil | Situation type | Niveau conseillé |
|---|---|---|
| Très petite structure | Quelques postes, peu de données sensibles, pas d’accès distant exposé | Antivirus récent ou EDR, sauvegardes 3-2-1, authentification forte |
| PME | Données clients ou financières, télétravail, dépendance forte à l’informatique | EDR supervisé, puis SOC managé si les données ou l’exposition augmentent |
| PME ou ETI exposée | Plusieurs sites, services en ligne, données sensibles en volume | SOC managé |
| Collectivité, santé, structure concernée par NIS2 | Obligation de détecter et notifier les incidents, données des usagers ou des patients | SOC managé, avec procédure de notification |
Repères indicatifs : un état des lieux de votre informatique permet de trancher.
Les alternatives au SOC managé
| Option | Ce que vous obtenez | Limite |
|---|---|---|
| EDR seul | Détection et blocage sur chaque poste | Les alertes doivent être lues et traitées par quelqu’un |
| EDR supervisé | Un prestataire suit les alertes de l’EDR | Vision limitée aux postes et serveurs |
| SOC managé | Surveillance de l’ensemble du système, qualification et réponse | Budget et raccordement plus importants |
| SOC interne | Une équipe dédiée, dans vos murs | Réservé aux grandes organisations : recrutement, astreintes, outils |
Pour comparer EDR et antivirus, voir notre article EDR vs antivirus.
Quel niveau de surveillance pour votre structure ?
Un audit de sécurité fait le point sur vos données, votre exposition et vos obligations, et vous indique s’il faut un EDR supervisé ou un SOC managé.
Ce qui fait varier le budget d’un SOC managé
- ✓Le périmètre surveillé : nombre de postes, de serveurs, d’équipements réseau et de services en ligne.
- ✓Le niveau de service : surveillance continue ou en heures ouvrées, alerte seule ou réponse active.
- ✓Le volume de journaux à collecter et à conserver.
- ✓Les outils déjà en place : un EDR existant peut souvent être raccordé.
Un devis s’établit après un état des lieux. Comparez toujours les offres à périmètre et niveau de service égaux.
Questions fréquentes sur le SOC managé
C’est quoi un SOC en cybersécurité ?
Un centre de surveillance de la sécurité informatique. Ses analystes détectent les comportements suspects, qualifient les alertes et déclenchent la réponse aux incidents.
Quelle différence entre un SOC et un SIEM ?
Le SIEM est un outil qui centralise et recoupe les journaux de sécurité. Le SOC est l’équipe qui utilise cet outil, interprète les alertes et décide des actions. Un SIEM sans analystes ne protège pas grand-chose.
À partir de quelle taille un SOC managé est-il nécessaire ?
Il n’y a pas de seuil fixe. Une petite structure avec des données sensibles ou des accès distants peut en avoir besoin ; une structure plus grande mais peu exposée peut commencer par un EDR supervisé.
Combien coûte un SOC managé ?
Le prix dépend du périmètre surveillé, du niveau de service et du volume de données à analyser. Il s’établit après un état des lieux.
Un SOC managé aide-t-il à respecter NIS2 ?
NIS2 impose aux entités concernées de détecter les incidents significatifs et de les notifier sous 24 heures. Une surveillance continue facilite beaucoup cette exigence. Voir notre guide de la directive NIS2.
Faites évaluer votre besoin de surveillance
Demandez votre audit de sécurité gratuit : nous identifions vos risques et le niveau de protection adapté à votre structure.