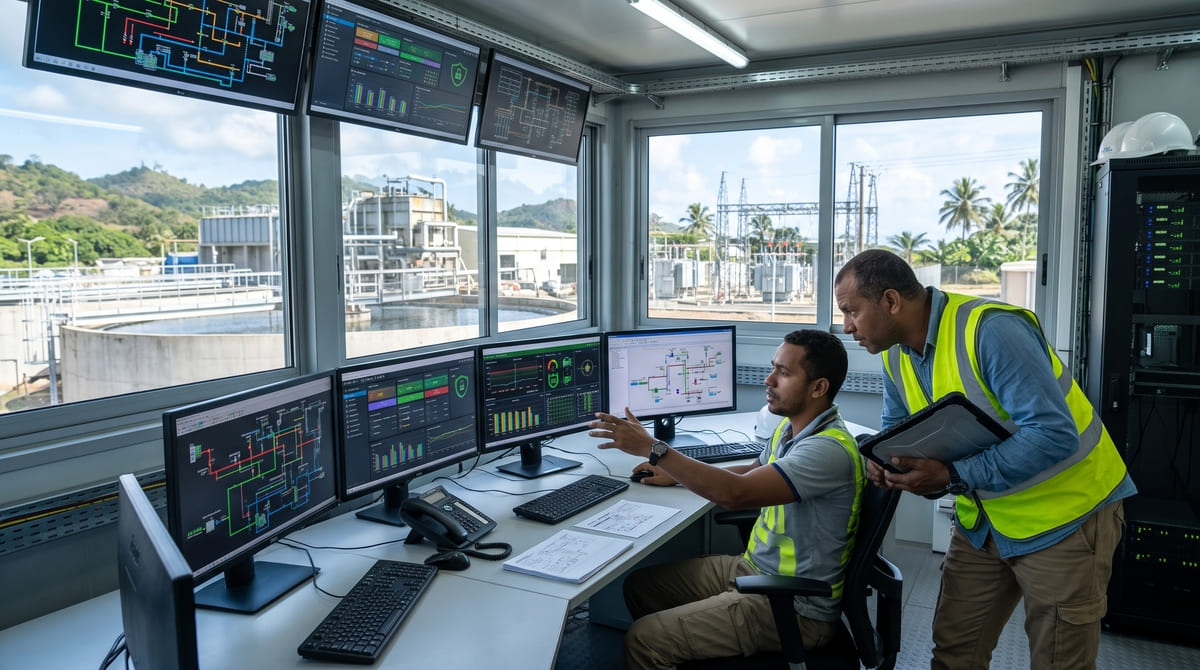
L’approvisionnement en eau potable et la production d’électricité constituent les piliers vitaux du fonctionnement de la société et de l’économie mahoraises. Les usines de dessalement, les réservoirs de distribution d’eau potable, les centrales thermiques et les réseaux électriques de l’île reposent désormais sur des systèmes d’information industrielle et de télégestion automatisés. Cette convergence entre technologies informatiques classiques et automates de contrôle expose ces infrastructures critiques à des risques de cyberattaques sans précédent. Une intrusion malveillante ciblant les vannes de pompage, la filtration de l’eau ou la régulation de tension électrique peut provoquer des coupures générales et porter atteinte à la sécurité sanitaire des habitants. La sanctuarisation de ces environnements technologiques sensibles représente un défi impérieux pour les opérateurs publics et privés du territoire.
Les risques majeurs liés à la numérisation des réseaux d’énergie et d’eau
L’interconnexion croissante des équipements industriels avec internet élargit le champ des vulnérabilités exploitables par des acteurs malveillants.
Sabotage des automates industriels et perturbation de la distribution
Les cyberattaquants ne recherchent plus seulement le vol de données administratives, ils ciblent directement les contrôleurs logiques programmables (PLC) qui régulent les débits d’eau et les fréquences électriques. La prise de contrôle à distance d’un système de supervision industrielle (SCADA) peut entraîner l’arrêt brutal des générateurs ou la dégradation physique des pompes de transfert d’eau.
Attaques par rançongiciel sur les postes de supervision technique
L’infection par un rançongiciel des postes informatiques situés en salle de commande peut aveugler les techniciens de surveillance. Privés de retour visuel sur l’état des réservoirs ou des lignes électriques, les équipes d’astreinte se retrouvent incapables de réguler les flux en temps réel, conduisant à des ruptures de service prolongées sur l’ensemble de l’île.
Les exigences de protection des systèmes industriels et opérationnels
La sécurisation des technologies opérationnelles (OT) obéit à des règles techniques très différentes de l’informatique de bureau conventionnelle.
Cloisonnement hermétique entre réseau de gestion et réseau industriel
Il est impératif d’ériger des barrières physiques et logiques infranchissables entre le réseau bureautique des employés et le réseau pilotant les installations industrielles. Aucun accès direct ne doit être autorisé entre un ordinateur connecté à internet et un automate de régulation d’eau ou de carburant. Les liaisons de maintenance technique doivent transiter par des sas de télémaintenance hautement sécurisés. Pour bâtir cette architecture segmentée, nos ingénieurs conçoivent des stratégies d’intégration informatique globale répondant aux exigences des opérateurs d’importance vitale.
Surveillance comportementale des terminaux industriels
Les automates industriels ne pouvant pas toujours recevoir les mises à jour logicielles courantes en raison d’impératifs de disponibilité continue, la sécurité repose sur la détection des anomalies de flux. Des sondes réseau passives et des outils de contrôle comportemental analysent en permanence chaque paquet d’ordres transmis pour bloquer les commandes inhabituelles. Déployez cette barrière de protection en intégrant notre solution EDR de surveillance des postes pour neutraliser les menaces avant qu’elles n’atteignent le processus industriel.
Les actions indispensables pour protéger une infrastructure d’utilité publique sont :
- L’isolation stricte des réseaux SCADA par rapport aux postes administratifs connectés.
- L’audit régulier des comptes et privilèges des prestataires de télémaintenance industrielle.
- L’installation de sondes d’écoute passive pour détecter toute commande anormale sur les automates.
- La mise en œuvre d’un plan de reprise d’urgence permettant un basculement en commande manuelle.
Résilience opérationnelle et gestion d’urgence sur les réseaux critiques
Face aux aléas climatiques et aux cybermenaces hybrides, les gestionnaires de réseaux doivent maintenir des capacités de redémarrage immédiates.
Continuité d’activité et redondance des centres de commande
Les postes de télégestion doivent disposer d’un site de repli entièrement configuré, capable de prendre la main instantanément en cas d’incendie, d’inondation ou de compromission cyber du site principal. Ce secours permanent garantit que la distribution d’électricité et d’eau ne s’interrompt à aucun moment. Pour structurer cette architecture tolérante aux pannes, vous pouvez intégrer nos protocoles de plan de continuité et reprise d’activité adaptés aux enjeux de survie des services vitaux.
Accompagnement spécialisé pour les acteurs de l’énergie et des fluides
Pour satisfaire aux obligations dictées par la directive NIS 2 et l’Agence nationale de la sécurité des systèmes d’information (ANSSI), les exploitants mahorais doivent auditer et certifier l’ensemble de leurs chaînes logistiques numériques. Notre service expert en cybersécurité pour l’énergie et l’eau fournit les méthodes et outils indispensables pour mettre en conformité vos réseaux sans impacter la distribution quotidienne.
Assurer une securite informatique energie eau Mayotte sans faille
Protéger les ressources vitales de Mayotte contre les attaques informatiques nécessite une expertise pointue associant culture industrielle et compétences cyber défensives de haut niveau. Nos spécialistes basés sur place assistent les régies d’eau, syndicats d’assainissement et producteurs d’électricité dans la cartographie, l’isolation et la supervision continue de leurs installations techniques. Ne laissez pas la sécurité sanitaire et l’éclairage de l’île dépendre de serveurs industriels non protégés. Nous vous invitons à solliciter notre équipe d’ingénieurs afin d’engager un audit de résilience de vos systèmes de télégestion.
Pourquoi les réseaux d’eau et d’électricité sont-ils désormais ciblés par les pirates ? Car ils constituent des infrastructures critiques dont le blocage perturbe immédiatement l’ensemble de la vie citoyenne et économique, créant un levier de pression politique ou financier maximal pour les attaquants.
Quelle est la différence entre la sécurité informatique classique (IT) et la sécurité industrielle (OT) ? L’informatique classique privilégie la confidentialité et l’intégrité des données, tandis que la sécurité industrielle donne la priorité absolue à la disponibilité continue des machines et à la sécurité physique des personnes et des installations.
Qu’impose la directive européenne NIS 2 aux distributeurs d’eau et d’énergie à Mayotte ? La directive NIS 2 classe ces entités comme essentielles ou importantes, leur imposant des obligations de gestion des risques cyber, de notification des incidents sous 24h et de sécurisation de leurs sous-traitants.
Comment sécuriser les accès de maintenance à distance des fabricants d’automates ? En utilisant des passerelles de télémaintenance isolées exigeant une double authentification, en ouvrant les accès uniquement pendant les plages de travaux et en enregistrant l’intégralité des commandes passées.
Comment réagir si un automate de pompage ou de régulation est infecté par un malware ? Le protocole d’urgence impose de basculer immédiatement l’installation en mode de commande manuelle locale, d’isoler physiquement l’automate du réseau et de réinjecter un microprogramme sain depuis une copie de sauvegarde certifiée.