Les organismes financiers, établissements de crédit, cabinets de courtage et agences d’assurance installés à Mayotte occupent une place névralgique au sein de l’économie locale. Ils concentrent d’importants volumes de flux monétaires et conservent des bases de données renfermant des informations patrimoniales, fiscales et personnelles hautement confidentielles. Cette attractivité financière fait du secteur bancaire une cible prioritaire pour les groupes de cybercriminels internationaux et les réseaux d’escroquerie numérique. Une faille de sécurité ou une indisponibilité temporaire des services en ligne peut déstabiliser les transactions de l’île et entraîner de lourdes sanctions de la part des autorités de régulation financière. Pour prévenir ces risques systémiques, l’implémentation de barrières de défense technologiques et d’une surveillance continue s’impose comme une obligation stratégique absolue.
Les menaces majeures pesant sur le secteur financier à Mayotte
La sophistication croissante des attaques numériques exige une compréhension fine des méthodes employées contre les intermédiaires financiers.
Fraudes aux ordres de virement et usurpation d’identité
Les cyberescrocs multiplient les attaques d’ingénierie sociale ciblées, combinant le hameçonnage par e-mail et le piratage de boîtes aux lettres professionnelles pour falsifier des ordres de virement interbancaires. En interceptant les correspondances entre un client et son conseiller mahorais, les attaquants détournent des sommes considérables vers des comptes extraterritoriaux difficiles à tracer.
Attaques par déni de service et extorsion par rançongiciel
Les infrastructures bancaires et les portails d’assurance font également face à des attaques par saturation de trafic destinées à bloquer les serveurs de paiement. En parallèle, l’introduction de codes malveillants vise à chiffrer les répertoires clients pour exiger des rançons colossales sous peine de divulguer publiquement des informations confidentielles sur les comptes épargne.
Les exigences de conformité et l’architecture de protection continue
Pour satisfaire aux réglementations européennes telles que le règlement DORA ou les directives de l’ACPR, les acteurs financiers doivent formaliser leur gouvernance technique.
Surveillance proactive 24h/24 via un centre d’opérations de sécurité
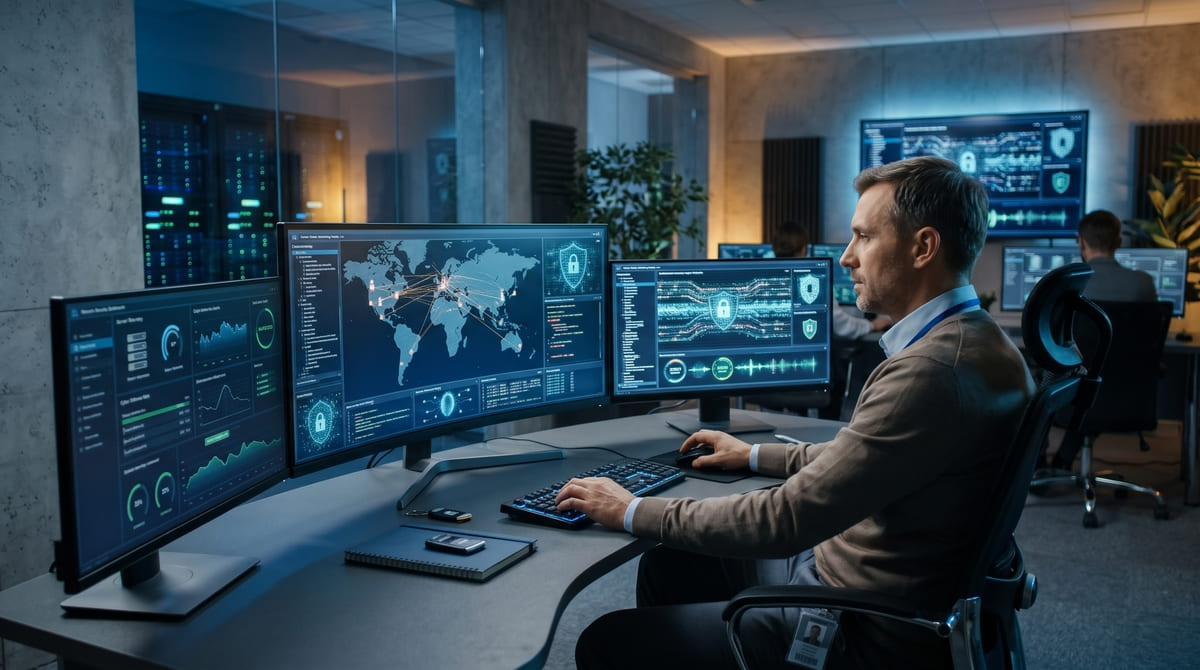
La surveillance ponctuelle des réseaux ne suffit plus à détecter les tentatives d’intrusion furtives qui s’étalent sur plusieurs semaines. L’intégration de vos serveurs à un centre de supervision SOC managé permet d’analyser en continu les journaux d’événements, d’identifier les anomalies de transaction et d’isoler automatiquement les connexions illégitimes sans interruption de service.
Chiffrement matériel et hébergement sous souveraineté européenne
Le stockage des dossiers de crédit et des relevés de sinistres doit s’effectuer dans des environnements logiciels hermétiques interdisant tout accès non autorisé. Le recours à un environnement de cloud souverain certifié apporte l’assurance que les flux financiers restent hébergés sur des serveurs régis par les normes de droit français et protégés contre les lois extraterritoriales de surveillance.
Les mesures indispensables pour sécuriser une entité financière insulaire sont :
- L’activation systématique de l’authentification multifacteur pour toute validation d’ordre financier.
- Le chiffrement de bout en bout des liaisons bancaires et des bases clients.
- La réalisation annuelle de tests de pénétration par des auditeurs externes accrédités.
- La sensibilisation récurrente des collaborateurs à la détection des faux ordres de virement.
Structurer sa gouvernance face aux risques opérationnels numériques
La résilience d’un établissement financier repose sur la synergie entre les protocoles informatiques et la préparation des équipes de gestion.
Contrôle des accès d’administration et cloisonnement des réseaux
Les postes de travail des chargés de clientèle ne doivent en aucun cas être connectés directement aux serveurs abritant les bases de données transactionnelles. L’étanchéité des différents réseaux prévient la propagation d’une infection locale vers le cœur bancaire de l’agence. Pour concevoir cette architecture cloisonnée, découvrez nos offres en cybersécurité pour banques et assurances élaborées selon les critères de conformité les plus exigeants.
Audit de vulnérabilité et certification des processus
Pour attester de leur niveau de sécurité auprès des régulateurs et des clients, les agences financières doivent réaliser des vérifications régulières de leurs défenses. En intégrant nos expertises transversales en cybersécurité, vous disposez d’un appui technique reconnu pour formaliser vos rapports de conformité et tester la résistance de vos serveurs face aux scénarios d’attaque les plus récents.
Consolider votre cybersecurite banque assurance Mayotte
Assurer la protection inviolable des avoirs et des informations de vos clients mahorais est un facteur déterminant pour maintenir la réputation et la solidité de votre établissement. Nos ingénieurs locaux vous accompagnent dans le déploiement de protocoles de chiffrement, la gestion de vos certificats électroniques et la mise en conformité avec les directives bancaires européennes. Ne permettez pas aux pirates de transformer votre agence en passerelle vers vos comptes stratégiques. Prenez les devants et venez échanger avec nos consultants en sécurité afin d’établir un plan de protection adapté aux enjeux financiers de Mayotte.
Qu’est-ce que le règlement européen DORA pour les banques et assurances ? Le Digital Operational Resilience Act (DORA) est un cadre réglementaire européen imposant aux acteurs financiers et à leurs prestataires informatiques des règles strictes de gestion des risques numériques et de tests de résistance.
Comment se prémunir efficacement contre l’arnaque au faux ordre de virement (FOVI) ? La parade repose sur l’interdiction formelle de valider un virement sur simple réception d’un e-mail, la mise en place d’une procédure de contre-appel systématique sur un numéro certifié et l’usage de signatures électroniques renforcées.
Pourquoi le secteur bancaire nécessite-t-il un SOC (Security Operations Center) ? Un SOC permet de surveiller le réseau 24h/24 et 7j/7 grâce à l’intelligence artificielle et à des analystes spécialisés pour neutraliser une cyberattaque dès les premières secondes, évitant ainsi le blocage des transactions.
Quelles sont les obligations en cas de fuite de données bancaires ? L’établissement doit notifier l’incident auprès de la CNIL dans un délai maximal de 72 heures, informer immédiatement l’ACPR et avertir les clients concernés en cas de risque financier direct.
Comment concilier travail en agence et sécurité des opérations bancaires à distance ? En utilisant des ordinateurs d’entreprise verrouillés, des accès par VPN chiffré à double facteur et en interdisant le stockage local de fichiers de clients sur les disques durs non sécurisés.