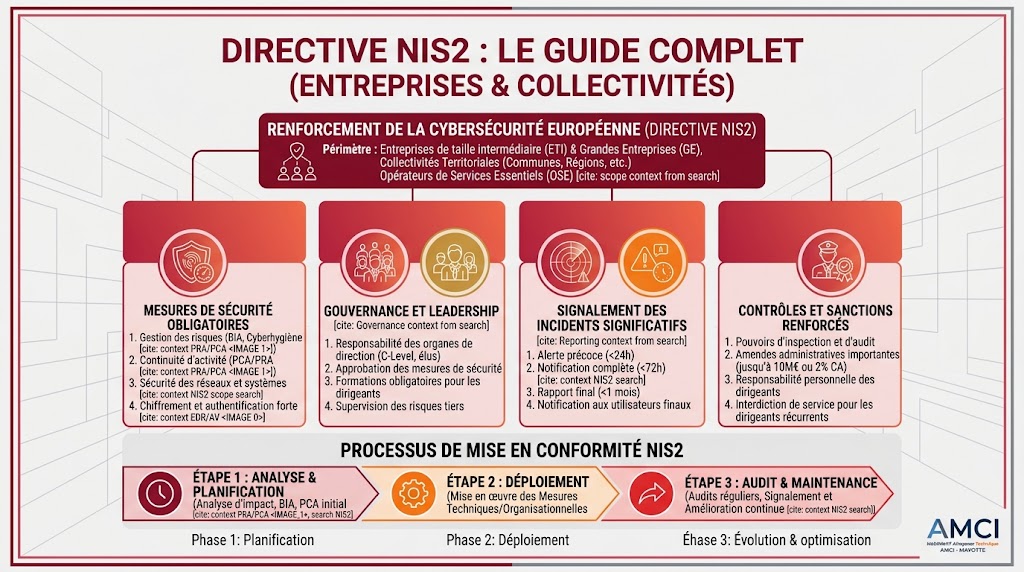
La directive NIS2 impose des règles de cybersécurité à plus de 15 000 entités en France selon les estimations : entreprises de taille moyenne et grande dans 18 secteurs, administrations et une partie des collectivités. Elles devront gérer leurs risques cyber selon dix mesures, notifier leurs incidents sous 24 heures et impliquer leur direction.
La loi française de transposition n’est pas encore promulguée au 2 octobre 2026 : c’est le moment de se préparer.
Information générale, non juridique. Cet article présente la directive européenne et l’état de sa transposition. Les modalités applicables en France seront fixées par la loi et ses décrets : référez-vous aux publications de l’ANSSI et, si besoin, à un conseil juridique.
Qu’est-ce que la directive NIS2 ?
NIS2, c’est la directive (UE) 2022/2555, publiée au Journal officiel de l’Union européenne en décembre 2022. Elle remplace la directive NIS de 2016, qui ne visait en France que quelques centaines d’opérateurs de services essentiels.
NIS2 élargit fortement le périmètre : plus de secteurs, des seuils de taille abaissés, et deux catégories d’entités soumises à des régimes différents. En France, l’autorité compétente est l’ANSSI.
Entités essentielles
Le régime le plus strict.
- Contrôles a priori et a posteriori
- Amendes jusqu’à 10 M€ ou 2 % du CA mondial
- Typiquement : grandes entités des secteurs hautement critiques
Entités importantes
Les mêmes mesures de sécurité, une supervision allégée.
- Contrôles a posteriori, après un incident ou un signalement
- Amendes jusqu’à 7 M€ ou 1,4 % du CA mondial
- Typiquement : entités moyennes, et grandes entités des secteurs critiques
Qui est concerné par NIS2 ?
Deux critères se combinent : le secteur et la taille.
| Catégorie | Secteurs |
|---|---|
| Hautement critiques (annexe I, 11 secteurs) | Énergie, transports, banque, infrastructures des marchés financiers, santé, eau potable, eaux usées, infrastructures numériques, gestion des services informatiques entre entreprises, administration publique, espace |
| Critiques (annexe II, 7 secteurs) | Services postaux, gestion des déchets, produits chimiques, production et distribution alimentaires, fabrication (dont dispositifs médicaux, électronique, machines, véhicules), fournisseurs numériques, recherche |
Côté taille, la directive vise en principe les entreprises moyennes et grandes au sens européen, soit à partir de 50 salariés ou de 10 millions d’euros de chiffre d’affaires et de bilan. Les petites entreprises en sont exclues, sauf exceptions : fournisseurs de certains services numériques, ou entités désignées par l’État en raison de leur rôle critique.
Pour les administrations, la directive vise l’État central et laisse chaque pays fixer le périmètre des collectivités. En France, le projet de loi prévoit d’en inclure une partie selon des critères de taille. Le détail est dans notre article NIS2 et collectivités de Mayotte.
À Mayotte, peuvent ainsi être concernés : collectivités et établissements publics, établissements de santé, opérateurs d’eau et d’assainissement, entreprises de transport et d’énergie, prestataires informatiques au service de ces acteurs, et entreprises moyennes de l’agroalimentaire ou de la fabrication.
Les obligations de NIS2
Dix mesures de gestion des risques
L’article 21 de la directive liste les mesures minimales que chaque entité doit mettre en place, de façon proportionnée à son exposition :
La notification des incidents significatifs
Un incident est significatif s’il cause, ou peut causer, une perturbation grave du service ou des pertes financières importantes, ou s’il touche d’autres personnes. Il doit être signalé à l’ANSSI en trois temps :
- ✓Sous 24 heures : une alerte précoce.
- ✓Sous 72 heures : une notification avec une première évaluation de la gravité et de l’impact.
- ✓Sous un mois après la notification : un rapport final. Un rapport intermédiaire peut être demandé entre-temps.
Tenir ces délais suppose de détecter vite. C’est le rôle d’une supervision SOC et d’une protection EDR des postes.
La responsabilité de la direction
Les organes de direction doivent approuver les mesures de sécurité, en superviser la mise en œuvre et suivre une formation. Leur responsabilité peut être engagée en cas de manquement.
Où en êtes-vous face aux dix mesures ?
Un audit d’écart compare votre situation actuelle aux exigences de NIS2 et débouche sur un plan d’actions priorisé, que votre structure soit assujettie ou non.
Quelles sanctions prévoit NIS2 ?
Les plafonds fixés par la directive
- Pour les entités essentielles, l’autorité peut aussi demander l’interdiction temporaire d’exercer des fonctions de direction.
- Chaque État décide si ces amendes s’appliquent aux administrations publiques : la loi française le précisera.
- D’autres mesures existent : mises en demeure, injonctions, audits imposés, publicité des manquements.
Le calendrier de NIS2 en France
Union européenne France À venir
- 14 décembre 2022Adoption de la directive (UE) 2022/2555.
- 16 janvier 2023Entrée en vigueur ; les États ont 21 mois pour la transposer.
- 15 octobre 2024Le projet de loi Résilience, qui transpose NIS2, est présenté en Conseil des ministres.
- 17 octobre 2024Date limite de transposition, non respectée par la France.
- 12 mars 2025Adoption par le Sénat en première lecture.
- 17 mars 2026L’ANSSI présente une version de travail du ReCyF, le référentiel des mesures attendues.
- Juillet 2026La Commission européenne renvoie la France devant la Cour de justice de l’UE.
- À partir du 7 octobre 2026Examen en séance publique à l’Assemblée nationale.
- À venirPromulgation, décrets d’application, puis délais de mise en conformité.
Calendrier à jour au 2 octobre 2026. L’ANSSI propose sur le portail MonEspaceNIS2 un test pour savoir si votre structure est concernée.
Comment se préparer à NIS2
- ✓Vérifier son assujettissement : secteur, taille, rôle de prestataire d’une entité concernée.
- ✓Faire un audit d’écart face aux dix mesures.
- ✓Traiter d’abord le critique : authentification multifacteur sur les accès distants, sauvegardes testées, mises à jour, détection.
- ✓Préparer la notification : qui alerte l’ANSSI, avec quelles informations, en moins de 24 heures.
- ✓Documenter et former : politiques écrites, formation de la direction et des équipes.
AMCI accompagne ces étapes à Mayotte : audit d’écart, plan de remédiation, déploiement des mesures techniques (protection des postes, accès, segmentation, supervision, sauvegardes) et documentation. Voir notre offre de cybersécurité managée.
Questions fréquentes sur la directive NIS2
Une PME de 60 salariés à Mayotte est-elle concernée ?
Si elle exerce dans l’un des 18 secteurs de la directive, probablement oui, en tant qu’entité importante. Sinon, en principe non, sauf si l’État la désigne en raison de son rôle critique. Être prestataire d’une entité concernée ne rend pas assujetti, mais votre client vous imposera ses exigences de sécurité.
NIS2 s’applique-t-elle à Mayotte comme en métropole ?
Oui. Mayotte est un département français et une région ultrapériphérique de l’Union européenne : la directive, une fois transposée, s’y applique dans les mêmes conditions qu’en métropole.
Que risque un dirigeant ?
Les dirigeants doivent approuver et superviser les mesures de sécurité, et se former. Pour les entités essentielles, une interdiction temporaire d’exercer des fonctions de direction peut être demandée. Les modalités exactes dépendront de la loi française.
Quelle différence entre NIS2 et le RGPD ?
Le RGPD protège les données personnelles ; NIS2 protège la continuité des services. Une même structure peut relever des deux. Un incident touchant des données personnelles peut imposer une double notification : à l’ANSSI au titre de NIS2, à la CNIL au titre du RGPD. Voir notre guide RGPD à Mayotte.
Faut-il attendre la loi française pour agir ?
Non. Les dix mesures sont connues et correspondent aux bonnes pratiques de cybersécurité. Une fois la loi promulguée, les délais de mise en conformité seront courts au regard du travail à mener.
Préparez NIS2 avec un partenaire local
Demandez votre audit de sécurité gratuit : nous identifions vos écarts face à NIS2, vos priorités et les actions à mener.