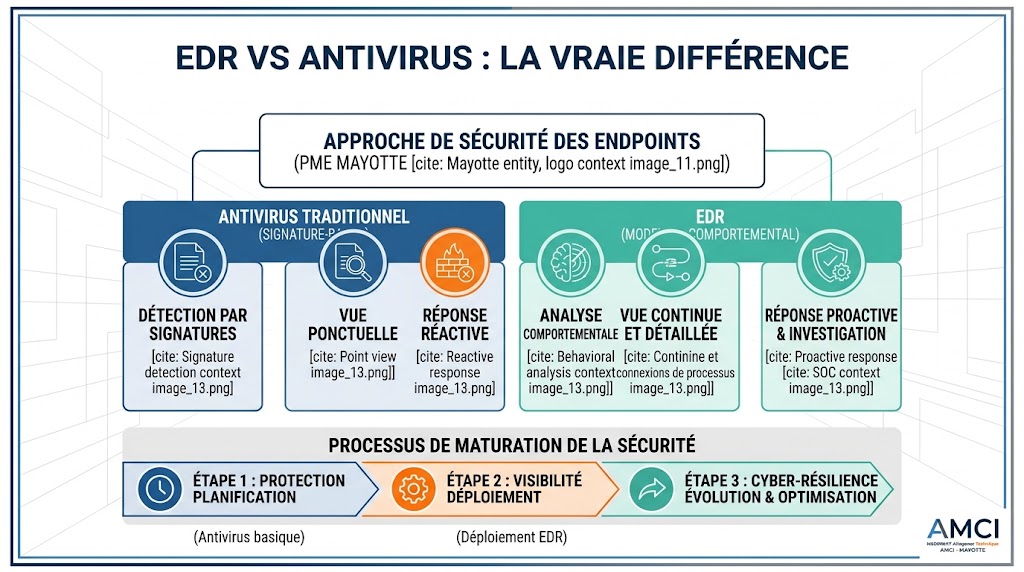
Un antivirus traditionnel bloque surtout les menaces déjà connues. Un EDR (Endpoint Detection and Response) surveille le comportement de chaque poste, repère les attaques inédites et peut isoler une machine compromise.
Face aux ransomwares actuels, l’EDR est devenu la protection de référence des postes et serveurs, y compris pour les PME.
EDR ou antivirus : le comparatif
| Critère | Antivirus traditionnel | EDR |
|---|---|---|
| Principe | Compare les fichiers à une base de menaces connues | Analyse en continu le comportement des programmes et du système |
| Menaces inconnues | ~ Partiellement, par analyse heuristique | ✓ Repérées par leur comportement anormal |
| Attaques sans fichier | ✕ Souvent invisibles | ✓ Détectées via la mémoire et les processus |
| Réponse | ~ Blocage ou mise en quarantaine du fichier | ✓ Isolement du poste, arrêt du processus, retour arrière selon les solutions |
| Investigation | ✕ Peu d’informations sur le déroulé | ✓ Historique de l’attaque : point d’entrée, actions, machines touchées |
| Pilotage | ~ Console simple, alertes ponctuelles | ~ Console centralisée, alertes à traiter par une équipe |
| Postes nomades | ~ Protégés tant que les signatures sont à jour | ✓ Analyse locale, remontée des alertes dès le retour du réseau |
✓ oui · ~ en partie · ✕ non ou rarement. Les antivirus récents intègrent souvent des fonctions avancées : la frontière dépend du produit.
Antivirus traditionnel : une protection utile mais insuffisante seule
L’antivirus traditionnel compare les fichiers à une base de signatures de menaces connues. Il reste efficace contre les virus répertoriés, mais il voit mal les attaques nouvelles, celles qui n’écrivent aucun fichier sur le disque, ou celles qui détournent des outils légitimes du système comme PowerShell.
Son modèle est réactif : il bloque ce qu’il reconnaît. Or les attaquants modifient leurs outils en permanence précisément pour ne pas être reconnus.
EDR : détecter, répondre, comprendre
L’EDR installe un agent sur chaque poste et serveur. Il ne cherche pas seulement une signature : il observe ce que font les programmes.
1Détecter
Un programme qui chiffre des centaines de fichiers, une connexion vers un serveur inconnu, une élévation de droits anormale : ces comportements déclenchent une alerte.
2Répondre
Le poste peut être isolé du réseau en quelques instants et le processus malveillant arrêté, avant que l’attaque ne se propage.
3Comprendre
L’EDR garde la trace de ce qui s’est passé. On sait par où l’attaque est entrée, et on peut corriger la faille.
EDR, XDR, MDR : quelle différence ?
- ✓EDR : détection et réponse sur les postes et serveurs.
- ✓XDR : la même logique étendue au réseau, à la messagerie et au cloud, pour une vision d’ensemble.
- ✓MDR : un service où un prestataire surveille les alertes et répond pour vous. Voir notre guide du SOC managé.
Un EDR produit des alertes : il faut quelqu’un pour les traiter. C’est pourquoi beaucoup de PME le choisissent en version managée.
Un terme vous échappe ? EDR, XDR, SOC, NIS2, PRA : retrouvez toutes les définitions dans notre glossaire informatique.
Un antivirus suffit-il pour votre entreprise ?
Répondez à ces cinq questions. Une seule réponse « oui » justifie de passer à un EDR.
- 1Perdre vos données ou votre activité pendant plusieurs jours mettrait-il votre structure en difficulté ?
- 2Vos équipes travaillent-elles à distance ou se connectent-elles depuis l’extérieur ?
- 3Traitez-vous des données sensibles : santé, données financières, données personnelles en volume ?
- 4Êtes-vous concerné, ou pourriez-vous l’être, par la directive NIS2, ou vos clients vous imposent-ils des exigences de sécurité ?
- 5Votre assureur cyber vous demande-t-il une protection avancée des postes ?
Si toutes vos réponses sont « non », un antivirus récent, bien mis à jour et géré de façon centralisée peut suffire dans un premier temps, à condition d’avoir des sauvegardes conformes à la règle 3-2-1.
Vos postes arrêteraient-ils un ransomware inconnu ?
Nos équipes déploient l’EDR sur votre parc, règlent les politiques de détection et suivent les alertes, sans que vous ayez besoin d’une équipe sécurité interne.
Pourquoi l’EDR compte particulièrement à Mayotte
- ✓Des postes souvent nomades : techniciens, agents de terrain, travail à distance. L’EDR protège le poste hors du réseau de l’entreprise.
- ✓Des parcs hétérogènes, parfois remontés dans l’urgence après le cyclone Chido, sans réflexion globale sur la sécurité.
- ✓Une intervention lente si l’attaque se propage : isoler un poste en quelques secondes évite d’avoir à reconstruire tout un réseau.
- ✓Des compétences sécurité rares sur l’île : la version managée évite de devoir recruter.
EDR et directive NIS2
La directive NIS2 ne cite pas l’EDR. Mais elle exige des entités concernées une gestion des incidents et une capacité à les notifier sous 24 heures. Sans détection sur les postes, cette exigence est difficile à tenir : l’EDR, associé à une supervision, est l’un des moyens les plus courants d’y répondre. Voir notre guide complet de la directive NIS2.
Questions fréquentes : EDR ou antivirus
Qu’est-ce qu’un EDR, en une phrase ?
Un logiciel installé sur chaque poste et serveur qui surveille le comportement des programmes, détecte les attaques, même inédites, et permet d’y répondre, par exemple en isolant la machine.
L’EDR remplace-t-il l’antivirus ?
Dans la plupart des offres, oui : les solutions EDR intègrent une protection antivirus et y ajoutent la détection comportementale. Superposer deux produits de protection sur un même poste est généralement déconseillé, car ils peuvent entrer en conflit.
Un EDR est-il adapté à une PME ?
Oui. Les éditeurs proposent des offres pensées pour les petites structures, souvent en version managée : le prestataire déploie, règle et surveille, la PME est informée des incidents.
Combien coûte un EDR ?
Le prix dépend du nombre de postes et de serveurs, de la solution retenue et du niveau de service : licence seule, ou licence avec surveillance et réponse aux incidents. Un état des lieux du parc permet d’établir un devis.
Un EDR ralentit-il les ordinateurs ?
Les solutions récentes sont conçues pour un impact limité sur les performances : l’analyse se fait en arrière-plan. Un réglage adapté au parc, lors du déploiement, évite les ralentissements.
Passez de l’antivirus à l’EDR
Demandez votre audit de sécurité gratuit : nous testons la protection de vos postes et identifions les machines exposées.