NIS2 : qu’est-ce que c’est et pourquoi ça concerne Mayotte ?
La directive NIS2 (Network and Information Security 2) est le nouveau cadre européen de cybersécurité, transposée en droit français courant 2025. Elle succède à NIS1 en élargissant considérablement son champ d’application : là où NIS1 concernait quelques centaines d’opérateurs critiques, NIS2 s’applique à des dizaines de milliers d’entités en France, dont de nombreuses organisations à Mayotte.
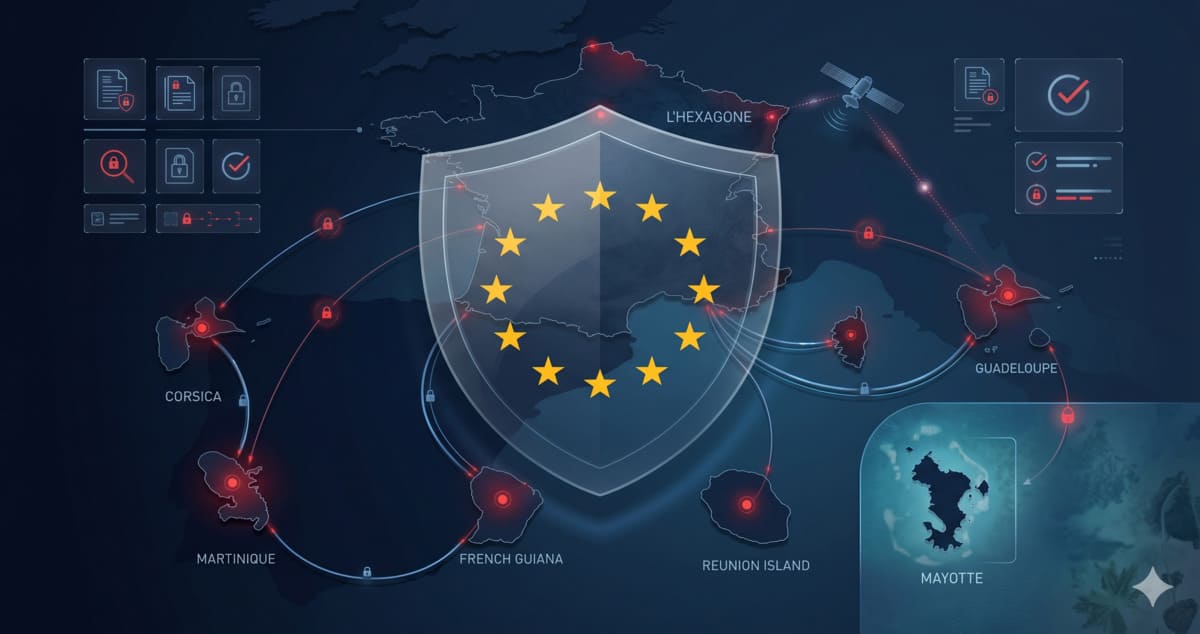
Mayotte, département français et territoire de l’UE, est pleinement soumise à NIS2. Les organisations qui entrent dans son champ ne peuvent pas l’ignorer : les sanctions peuvent atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial pour les entités essentielles.
Qui est concerné par NIS2 à Mayotte ?
NIS2 distingue deux catégories d’entités :
Les Entités Essentielles (EE)
Grandes organisations dans des secteurs critiques : énergie, transports, santé, eau, infrastructures numériques, administrations publiques, espace. À Mayotte, sont potentiellement concernés : CHM (Centre Hospitalier de Mayotte), gestionnaires de réseaux d’eau, entreprises de distribution d’énergie, ports, etc.
Les Entités Importantes (EI)
Organisations de taille moyenne dans des secteurs élargis : services postaux, gestion des déchets, fabrication, distribution alimentaire, fournisseurs numériques, prestataires de services managés (MSP). Beaucoup de PME et de prestataires IT mahorais entrent dans cette catégorie.
Les obligations concrètes imposées par NIS2
Gouvernance et gestion des risques
La direction de l’organisation doit approuver les politiques de sécurité et peut être tenue personnellement responsable en cas de manquement grave. NIS2 impose une implication réelle des dirigeants dans la cybersécurité — pas seulement de la DSI.
Mesures de sécurité minimales
NIS2 liste des mesures obligatoires : analyse et gestion des risques, politiques de sécurité documentées, sécurité de la chaîne d’approvisionnement, gestion des incidents, continuité d’activité (PRA/PCA), chiffrement, MFA, et sécurité des ressources humaines (formation).
Notification des incidents
Tout incident significatif doit être notifié à l’ANSSI sous 24h pour un rapport initial et 72h pour un rapport plus complet. Un rapport final est attendu dans le mois.
Sécurité de la chaîne d’approvisionnement
Nouveauté majeure de NIS2 : les organisations doivent évaluer et gérer la cybersécurité de leurs prestataires et fournisseurs. Si AMCI est votre prestataire IT, notre conformité NIS2 contribue directement à la vôtre.
Comment se mettre en conformité NIS2 avec l’aide d’AMCI
La conformité NIS2 n’est pas un projet qu’on peut improviser. AMCI propose un accompagnement structuré en 5 étapes :
- Diagnostic NIS2 : déterminer si votre organisation entre dans le champ, évaluer votre niveau de maturité actuel.
- Analyse des écarts (gap analysis) : identifier les mesures manquantes par rapport aux exigences NIS2.
- Plan de mise en conformité : feuille de route priorisée avec estimations budgétaires.
- Mise en œuvre des mesures techniques : cybersécurité, audit IT, PRA/PCA, formation des équipes.
- Documentation et maintenance : production des preuves de conformité exigées par l’ANSSI.
Questions fréquentes
NIS2 est-il déjà en vigueur à Mayotte en 2025 ?
La directive NIS2 devait être transposée en droit national pour octobre 2024. En France, la loi de transposition est en cours de finalisation. Les organisations ont néanmoins intérêt à se préparer dès maintenant : les obligations sont connues et les délais de mise en conformité seront courts une fois la loi publiée.
Comment savoir si mon entreprise est concernée par NIS2 ?
L’ANSSI publiera un registre des entités soumises à NIS2. En attendant, vous pouvez évaluer votre situation selon deux critères : votre secteur d’activité (voir les secteurs listés dans les annexes de NIS2) et votre taille (effectif et chiffre d’affaires). AMCI peut réaliser un diagnostic de positionnement NIS2 pour votre organisation.
Les collectivités mahoraises sont-elles concernées par NIS2 ?
Oui. NIS2 inclut explicitement les administrations publiques, avec des obligations spécifiques pour les administrations centrales et régionales. Les collectivités territoriales de Mayotte entrent dans ce périmètre et doivent anticiper leur mise en conformité.
Quelles sanctions risque-t-on en cas de non-conformité NIS2 ?
Pour les Entités Essentielles : jusqu’à 10 M€ ou 2 % du CA mondial. Pour les Entités Importantes : jusqu’à 7 M€ ou 1,4 % du CA mondial. Au-delà des amendes, NIS2 prévoit des sanctions personnelles pour les dirigeants en cas de négligence avérée.
En quoi la conformité NIS2 est-elle différente du RGPD ?
RGPD porte sur la protection des données personnelles ; NIS2 porte sur la sécurité des réseaux et des systèmes d’information. Les deux réglementations se complètent et partagent certaines exigences (gestion des risques, notification des incidents). AMCI vous aide à construire une démarche de conformité qui répond aux deux.
Besoin d'une expertise IT pointue à Mayotte ?
Audit, cybersécurité, cloud, réseaux : nos équipes locales interviennent sur l'ensemble de votre infrastructure. Découvrez nos domaines d'expertise.
Voir toutes nos expertises