Lorsqu’un incident informatique d’une ampleur critique survient, qu’il s’agisse d’un chiffrement massif par rançongiciel ou du piratage de vos bases de données, le temps devient votre pire ennemi. La panique et le manque d’organisation dans les premières minutes de l’attaque aggravent souvent la portée des dommages et prolongent la durée d’interruption des services. Organiser une réponse rapide, structurée et méthodique est l’unique moyen de contenir l’intrusion, de protéger les actifs non touchés et de préserver la réputation de l’établissement. La mise en place d’une cellule de crise entraînée garantit la prise de décisions éclairées pour traverser cette épreuve et restaurer l’ensemble des activités dans des conditions de sécurité optimales.
L’organisation de la cellule de crise dès les premières minutes
La réactivité immédiate de la direction et des équipes techniques conditionne la réussite de la neutralisation.
Confinement technique et isolation des périmètres compromis
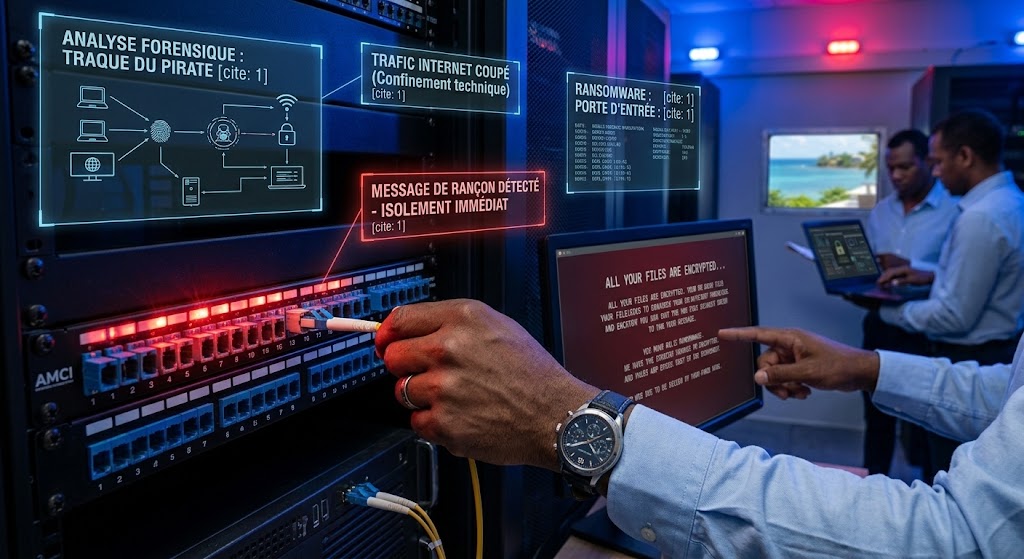
Dès le signalement d’un comportement suspect d’ampleur, la première priorité absolue est de stopper la progression de la menace au sein du réseau. Les techniciens doivent isoler physiquement les serveurs touchés, couper les liaisons internet entrantes et sortantes, et suspendre temporairement les accès distants pour empêcher les attaquants de poursuivre leur travail de destruction.
Communication de crise interne et notifications légales
La gestion d’un sinistre cyber implique une communication claire et maîtrisée vers l’ensemble des collaborateurs pour leur indiquer la conduite à tenir et éviter les fausses manipulations. Par ailleurs, la réglementation exige de notifier l’incident auprès de la CNIL et des autorités compétentes dans les délais impartis si des données personnelles ont été compromises lors de l’attaque.
La conduite des investigations numériques et de la remédiation
L’analyse de l’incident permet de comprendre le mode opératoire des pirates et de colmater les brèches.
Recherche d’indices informatiques et analyse de la portée de l’attaque
Avant de chercher à redémarrer les systèmes, des experts en sécurité procèdent à une analyse forensique des journaux d’événements. Cette investigation permet d’identifier la porte d’entrée utilisée par les pirates, la durée de leur présence sur le réseau et la liste exacte des fichiers ou serveurs auxquels ils ont pu accéder.
Reconstruction sécurisée et redémarrage progressif des services
La remise en service du système d’information ne doit jamais s’effectuer à l’aveugle sur des infrastructures encore infectées. Les techniciens réinstallent des environnements sains à partir de zéro, appliquent tous les correctifs de sécurité manquants et restaurent progressivement les données depuis des sauvegardes préalablement contrôlées. Pour déclencher une intervention rapide en cas de crise, notre assistance d’urgence en cas de cyberattaque se tient prête à épauler vos équipes sur le terrain.
Les actions immédiates à entreprendre lors d’une attaque informatique majeure sont :
- Isoler immédiatement les serveurs et postes compromis du réseau d’entreprise.
- Mobiliser la cellule de crise réunissant direction, techniciens et conseillers juridiques.
- Conserver les preuves informatiques sans éteindre brutalement les serveurs vitaux.
- Notifier l’incident à la CNIL et déposer plainte auprès des services de gendarmerie.
Anticiper et structurer votre gestion crise cyberattaque Mayotte
Traverser un incident cyber majeur exige des compétences spécialisées en gestion d’urgence, en analyse de code malveillant et en communication stratégique. Nos experts en cybersécurité interviennent à vos côtés pour stopper la propagation des attaques, éradiquer la présence des pirates et rebâtir un environnement de travail sécurisé. En vous appuyant sur notre service dédié à la gestion des incidents de cyberattaque, vous bénéficiez d’une réactivité maximale pour limiter l’impact sur votre production. Nous mettons également à votre disposition une cellule de crise pour victime d’attaque capable de piloter les volets techniques et réglementaires de la crise. Pour éviter de subir ces situations d’urgence, découvrez l’ensemble de nos solutions complètes de cybersécurité destinées à verrouiller préventivement vos systèmes. Ne restez pas démuni face à la menace cyber. Nous vous invitons à joindre nos experts en urgence pour sécuriser vos installations ou intervenir immédiatement sur votre réseau.
Quelle est la toute première chose à faire si mon écran affiche un message de rançon ?
Il faut débrancher immédiatement le câble réseau Ethernet de votre ordinateur ou désactiver le Wi-Fi, mais éviter d’éteindre complètement l’appareil pour permettre aux experts de conserver des preuves en mémoire vive.
Faut-il communiquer publiquement lorsqu’une entreprise subit une fuite de données ?
Une communication transparente et maîtrisée est indispensable pour informer vos clients et partenaires impactés, limiter l’atteinte à la réputation et respecter les obligations légales du RGPD.
Quel est le rôle d’un expert en investigation numérique (forensic) ?
L’expert forensic analyse les traces laissées par les pirates dans le système d’information pour déterminer l’origine de la faille, le mode opératoire utilisé et la quantité exacte de données dérobées ou modifiées.
Est-il possible de restaurer les serveurs immédiatement après l’attaque ?
Non, la restauration directe des sauvegardes sans nettoyage préalable risque de réactiver la menace si les pirates y ont dissimulé des portes dérobées. Il faut d’abord assainir totalement l’infrastructure.
Combien de temps faut-il déclarer une fuite de données à la CNIL ?
Selon le RGPD, toute violation de données personnelles présentant un risque pour les personnes doit être notifiée à la CNIL dans un délai maximal de 72 heures après en avoir pris connaissance.