À mesure que les organisations numérisent leurs processus de travail, l’exposition aux risques informatiques s’accroît de manière exponentielle. Les cyberattaques ne touchent plus uniquement les grands groupes internationaux, elles visent désormais quotidiennement les PME, les structures de santé et les collectivités territoriales. Réaliser un examen approfondi de votre système d’information permet d’identifier l’ensemble des failles de sécurité avant qu’elles ne soient exploitées par des pirates malveillants. Ce diagnostic complet constitue le point de départ indispensable pour bâtir une feuille de route de protection cohérente, adaptée à votre budget et aux spécificités de votre activité professionnelle.
Les objectifs principaux d’une évaluation de la sécurité informatique
Réaliser un examen rigoureux permet d’établir un diagnostic précis des vulnérabilités de votre organisation.
Identification des failles matérielles et des vulnérabilités applicatives
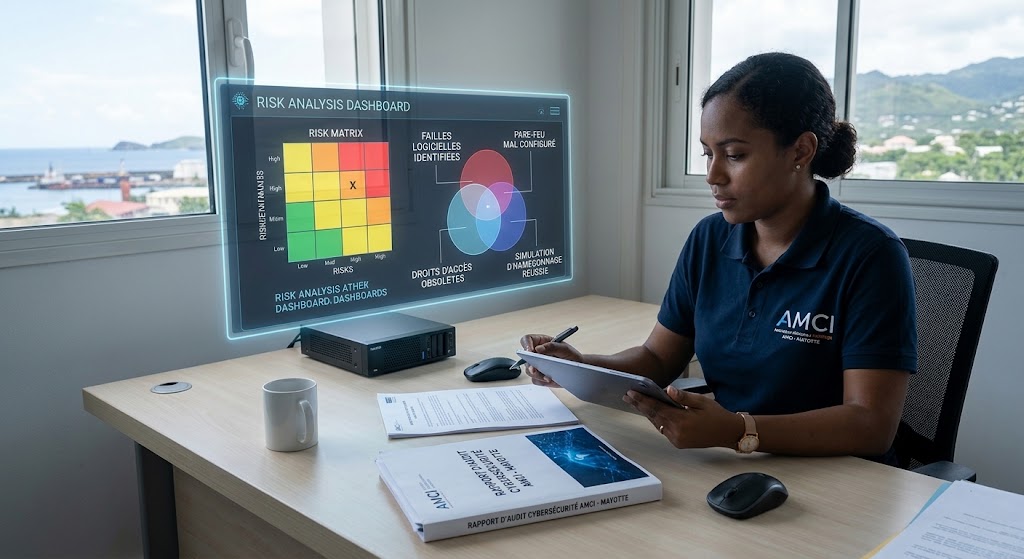
L’audit analyse l’ensemble de votre infrastructure, incluant les serveurs, les postes de travail, les équipements réseau et les logiciels utilisés par vos collaborateurs. Les consultants vérifient l’état des correctifs de sécurité, la configuration des pare-feu et la présence éventuelle de programmes obsolètes présentant des brèches connues.
Analyse des droits d’accès et de la gestion des identités
Un pan majeur de l’évaluation concerne la politique d’attribution des droits d’accès aux fichiers stratégiques de l’entreprise. Les experts s’assurent que chaque utilisateur ne dispose que des privilèges stricts nécessaires à ses fonctions et que les comptes des anciens collaborateurs ont été correctement désactivés pour éviter toute utilisation malveillante.
La méthodologie d’un diagnostic complet de votre infrastructure
Une démarche méthodique garantit une analyse exhaustive des flux d’information et des composants réseau.
Tests d’intrusion et simulations d’attaques ciblées
Les auditeurs reproduisent les méthodes employées par les cybercriminels pour tenter de s’infiltrer silencieusement au sein de votre réseau interne ou sur vos serveurs web. Ces simulations permettent d’évaluer concrètement la résistance de vos barrières défensives face à des scénarios d’attaque réalistes, tels que l’hameçonnage ou le piratage d’accès distants.
Restitution des résultats et plan d’action priorisé
À l’issue des investigations techniques, un rapport détaillé est remis à la direction de l’entreprise. Ce document traduit les constatations informatiques en risques métiers compréhensibles et propose un plan d’action hiérarchisé selon le niveau d’urgence. Pour bénéficier d’un bilan neutre et exhaustif, vous pouvez demander un audit de cybersécurité approfondi auprès de nos ingénieurs spécialisés.
Les étapes clés d’une prestation d’évaluation de sécurité informatique sont :
- Le cadrage initial du périmètre technique et des objectifs stratégiques.
- La collecte des informations et l’analyse de la cartographie réseau.
- La réalisation des tests de vulnérabilité et des tentatives d’intrusion contrôlées.
- La rédaction du rapport d’évaluation et la présentation du plan correctif.
Réussir son audit cybersécurité Mayotte avec des experts certifiés
Prendre la mesure des risques numériques qui pèsent sur votre organisation est la garantie de pérenniser vos activités en toute sérénité. Nos auditeurs locaux vous apportent une vision claire et sans concession de votre niveau de sécurité réel, en s’appuyant sur les référentiels de bonnes pratiques de l’ANSSI. En intégrant nos prestations d’audit et conseil IT, vous donnez à vos dirigeants les moyens de prendre des décisions éclairées pour protéger leurs actifs informationnels. Pour les structures gérant des données hautement confidentielles, le couplage de cette évaluation avec un centre de supervision de sécurité SOC garantit un contrôle continu contre les cybermenaces. Enfin, s’appuyer sur la présence de prestataires informatiques à Mayotte formés aux enjeux régionaux assure une mise en conformité rapide et réactive. Ne laissez pas des failles invisibles compromettre l’avenir de votre structure. Prenez l’initiative dès aujourd’hui pour solliciter un diagnostic de sécurité avec nos experts en cybersécurité.
Quelle est la durée moyenne d’un audit de cybersécurité ?
Selon la taille de l’infrastructure et le nombre de sites à analyser, la démarche dure généralement entre trois jours et deux semaines, incluant les phases de tests et la rédaction du rapport.
Quelle est la différence entre un audit de cybersécurité et un test de pénétration ?
L’audit est une analyse globale de la sécurité incluant l’architecture, la gouvernance et les configurations, tandis que le test de pénétration (pentest) vise spécifiquement à exploiter des failles pour s’infiltrer le plus loin possible.
L’audit risque-t-il de perturber le travail quotidien des collaborateurs ?
Non, les tests sont planifiés de manière à ne pas impacter la production. Les phases les plus intrusives sont exécutées durant les heures de fermeture ou sur des environnements de simulation.
À quelle fréquence faut-il renouveler un audit informatique ?
Il est conseillé d’effectuer un diagnostic complet tous les deux à trois ans, ou lors de chaque modification majeure de l’infrastructure (migration cloud, changement de logiciel métier, ouverture d’un nouveau site).
Le rapport d’audit peut-il servir aux assurances cyber ?
Oui, les compagnies d’assurance exigent souvent la preuve d’un niveau de sécurité maîtrisé avant d’accorder un contrat de couverture contre les risques informatiques, et le rapport d’audit constitue un justificatif officiel précieux.